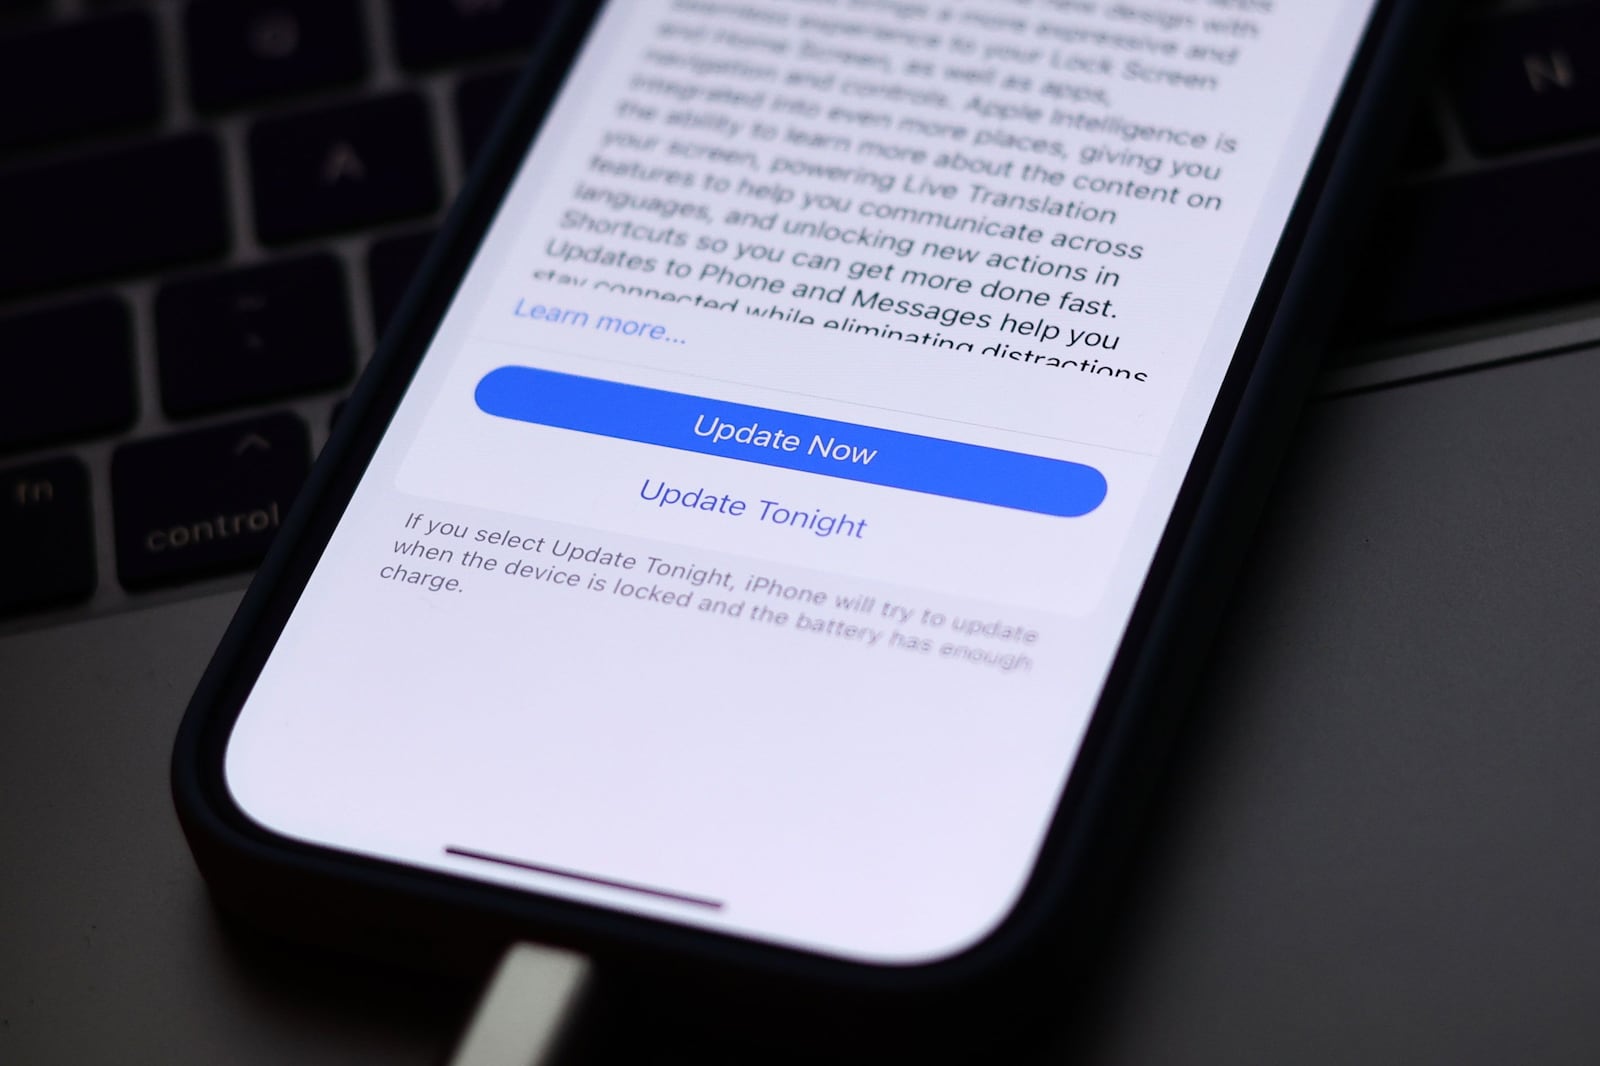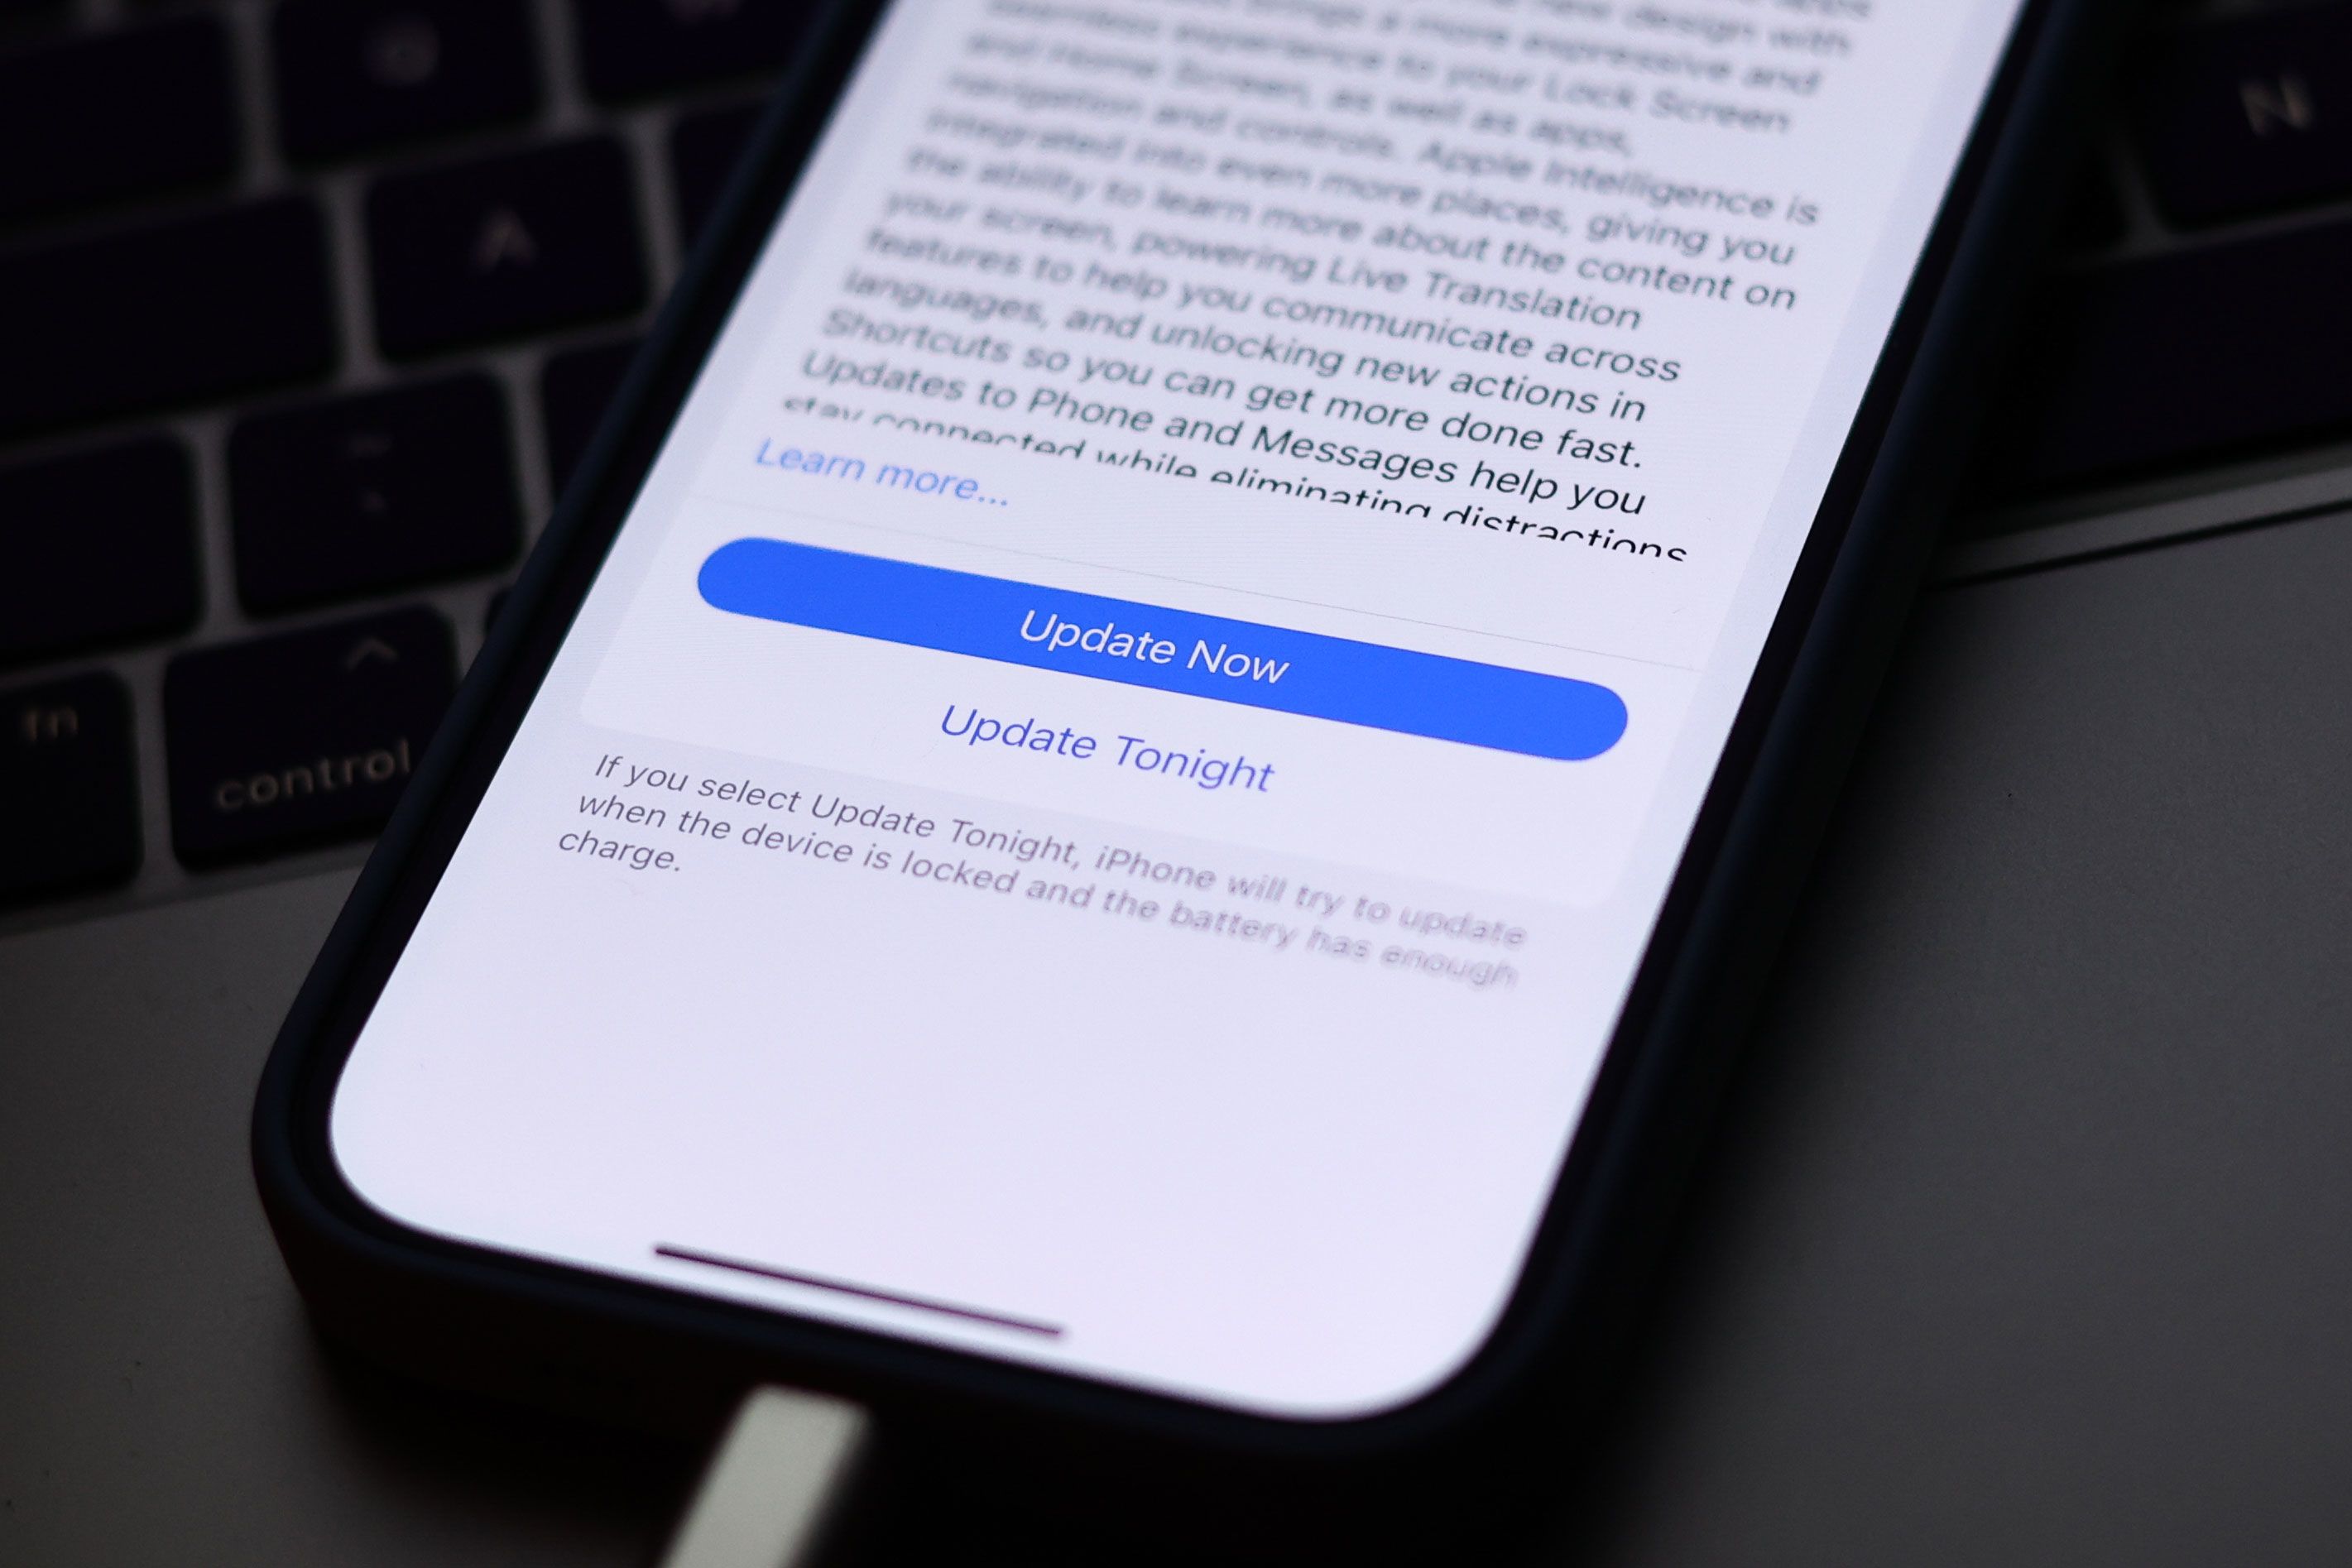
As vulnerabilidades existiam há anos — mais de uma década —, mas os pesquisadores só conseguiram entender como os hackers poderiam se aproveitar delas com a ajuda da inteligência artificial.A vulnerabilidade, chamada P2PShell, impacta uma linguagem de programação que alimenta 70% dos sites do mundo, permitindo que hackers executem códigos remotamente ou obtenham acesso a informações armazenadas em servidores. Isso fez com que os sites corressem para atualizar seus sistemas, com alguns sites governamentais na Europa saindo do ar temporariamente na semana passada até que pudessem instalar a correção.A descoberta é mais um lembrete da infraestrutura frágil da internet. E com a inteligência artificial potencializando as habilidades tanto de pesquisadores quanto de atores mal-intencionados para descobrir falhas, provavelmente não será a última vez que uma descoberta como essa será feita.“Grande parte da internet e da infraestrutura global de TI funciona com tecnologia bastante antiga, ou é baseada em coisas muito velhas em termos de computadores, e provavelmente têm vulnerabilidades semelhantes”, disse Patrick Fussell, chefe global de simulação de adversários da IBM (International Business Machines).Com uma vulnerabilidade como o P2PShell, não há muito que os usuários possam fazer para se proteger. Cabe às organizações, empresas e governos atualizar seus serviços com os patches de segurança mais recentes.Mas isso destaca a importância de ser inteligente em relação aos seus hábitos digitais. O antigo conselho de manter suas senhas seguras e desconfiar de e-mails suspeitos é mais importante do que nunca, já que os hackers obtêm ferramentas mais sofisticadas e usam a inteligência artificial para encontrar mais pontos fracos da internet.Não ignore as notificações de atualização de software no seu laptop ou telefone. Muitas dessas atualizações incluem correções críticas de segurança, e instalá-las o mais rápido possível diminui o tempo que os hackers têm para se aproveitar de falhas.“Os usuários ainda precisam fazer a sua parte em termos de instalar essas atualizações e manter uma boa higiene de segurança para se colocarem em uma posição um pouco melhor”, disse Gang Wang, professor associado de ciência da computação na Universidade de Illinois.A maioria dos smartphones agora suporta atualizações de software por cerca de sete anos após o lançamento. Se você tem um telefone mais antigo, deve verificar se ele ainda é compatível com as novas versões de software. Você pode encontrar informações sobre compatibilidade de software nos sites da Apple, Google e Samsung.Preste atenção aos URLs dos sites que você está visitando e aos links em que está clicando, especialmente se você recebeu o link em um e-mail ou mensagem de texto alegando ser do seu banco ou operadora de cartão de crédito. Nunca compartilhe dados pessoais, endereços de e-mail, senhas, informações bancárias ou números de cartão de crédito, a menos que tenha certeza de que o site é legítimo.A inteligência artificial permitiu que os invasores criassem ataques de phishing sofisticados, que são mais difíceis de detectar e podem não ter os principais sinais de alerta de um golpe.“A maneira tradicional de identificar um ataque de phishing era: ‘Ei, isso não soou bem. Usou a linguagem errada. Tinha erros de ortografia, erros de gramática’”, disse Jud Dressler, chefe do centro de operações de risco da empresa de seguros cibernéticos Resilience, anteriormente à CNN Internacional. “Tudo isso, a inteligência artificial vai resolver.”A inteligência artificial também pode ajudar os invasores a conduzir pesquisas mais profundas sobre alvos em potencial para criar mensagens mais personalizadas e convincentes, acrescentou Dressler.A melhor maneira de evitar golpes de phishing é fazer login na sua conta ou ligar para a empresa ou pessoa de quem você recebeu uma mensagem suspeita, em vez de clicar em links.Além disso, lembre-se de que empresas menores podem demorar mais para corrigir seus sistemas em caso de ataque ou violação de dados em comparação com grandes corporações.Nunca reutilize senhas. Em vez disso, tente usar um gerenciador de senhas que crie senhas longas e únicas para todas as suas contas online.Em termos simples: computadores são melhores que humanos em criar senhas difíceis de adivinhar.“Sabemos que os humanos, quando tomam decisões, tendem a tomar as mesmas decisões que outras pessoas”, disse Rachel Tobac, CEO da empresa de segurança cibernética e treinamento SocialProof Security, ao podcast Terms of Service da CNN Internacional com Clare Duffy em 2024. “Então, você sabe, eles criam uma senha para o trabalho. Tem o nome do trabalho nela. Tem uma letra maiúscula na primeira posição para satisfazer o requisito de capitalização.”Tobac recomendou gerenciadores de senhas como Bitwarden, 1Password e Dashlane. A coisa mais importante a observar é se um gerenciador de senhas oferece criptografia, o que mantém suas senhas seguras e ilegíveis para hackers.Use chaves de acesso em vez de senhas: as chaves de acesso são credenciais digitais que permitem que você faça login em serviços online usando sua impressão digital, escaneamento facial ou PIN em vez de uma senha digitada. Geralmente, as chaves de acesso são consideradas mais seguras do que as senhas, pois estão vinculadas a dados biométricos armazenados no seu dispositivo, que não podem ser facilmente roubados ou falsificados. Os sistemas operacionais da Apple, Google e Microsoft suportam chaves de acesso.Use autenticação de dois fatores: ative a verificação em duas etapas em qualquer serviço que a ofereça. A autenticação de dois fatores envia um código de login por mensagem de texto, e-mail ou chamada telefônica como uma camada extra de proteção, além da sua senha. Alguns especialistas preferem geradores de código baseados em aplicativos, como o Google Authenticator, já que as mensagens de texto podem ser vulneráveis a hackers.Monitore todas as suas contas importantes: fique de olho em todas as contas importantes em busca de mudanças suspeitas. Muitas oferecem alertas automáticos por e-mail ou mensagem de texto.Congele seu relatório de crédito: congelar seu arquivo de crédito com as três principais agências — Experian, Transunion e Equifax — é uma maneira fácil de evitar que atores nefastos tentem abrir novas contas em seu nome.Crie uma palavra-código familiar: se você receber uma ligação ou mensagem suspeita de alguém que parece um ente querido pedindo informações, ligue de volta para a pessoa você mesma, ou ligue para pessoas próximas a ela se não conseguir contatá-la. Uma palavra-código compartilhada entre você e seus entes queridos pode confirmar a identidade deles.Embora a inteligência artificial esteja facilitando para que até mesmo hackers novatos executem campanhas mais avançadas, atores mal-intencionados ainda estão tentando se aproveitar dos humanos no fim das contas.“Ainda é um método de ataque meio familiar”, disse Dressler. “Apenas usando essencialmente a inteligência artificial para torná-lo mais verossímil e mais eficaz.”Fique por dentro das principais notícias do dia no Brasil e no mundo. Siga o canal do R7, o portal de notícias da RECORD, no WhatsApp